信息网络安全与网络信息安全软件开发 核心关系、研发现状与趋势
引言
随着云计算、物联网、人工智能等技术的快速普及,信息网络安全已从单一的边界防护问题演变为涵盖网络、数据、身份、应用和供应链的系统性议题。网络与信息安全软件作为承载安全能力的主要形态,其研发水平直接决定了一个组织乃至一个国家在数字空间中的韧性与对抗能力。理解信息网络安全的整体框架,再审视安全软件的研发逻辑与工程挑战,有助于我们形成更有结构性的认识。
一、信息网络安全的核心构成
信息网络安全可以从三个层面理解:技术层面关注机密性、完整性与可用性;管理层面关注制度、流程、权限与持续运营;合规层面关注法律法规和行业标准的要求。在技术层面,常见对象包括网络边界与访问控制、身份与认证、数据保护与加密、终端与主机安全、应用安全、日志审计与监控、以及应急响应与演练。实际建设中,单一产品难以覆盖全部风险,需要通过纵深防御和多层联动形成体系化能力。零信任理念强调“默认不信任、持续验证”,本质上是把身份、设备、权限与行为等要素统一纳入持续评估,这也是当前安全软件设计与集成的总体方向。
二、网络与信息安全软件的分类与功能定位
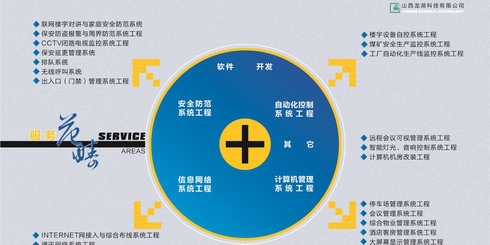
网络与信息安全软件门类众多。防火墙、入侵检测与防御、Web应用防护、安全隔离与交换等侧重网络侧防护;杀毒与终端防护、主机加固、入侵与异常检测侧重终端与主机侧;防数据泄露、加密与密钥管理侧重数据安全;身份与访问管理、单点登录与多因素认证侧重访问控制;安全信息与事件管理、安全编排自动化与响应以及审计合规工具侧重监测、运营与处置。不同类别需要在统一日志与身份体系基础上协同工作,例如端点检测信息可被安全信息与事件管理系统关联分析,再自动触发阻断或隔离策略,从而提升响应效率。
三、安全软件研发的关键维度
真正决定安全软件可用性的不止是算法或特征库,而是工程细节与体系化能力。应在架构阶段推动深度防护和安全插件式集成,减少产品裂隙;研发流程要把安全需求、设计评审、编码规范与测试纳入生命周期,并尽可能减少外购组件的盲目使用并配合软件物料清单;即使具备强的入口防护,在软件遭受攻击时仍需假定防御的一部分会被穿透并为高脆弱场景提供响应,使检测与处置贯穿运行期;日志和审计体系应能配合集中审计技术与工具获得综合安全展望,并以稳定可运营的隔离与恢复程序分散风险密度和控制周期(参考IATF领域的深度防护体系)。在实现方面,软件供应链安全需要引入依赖扫描与制成品验证,加密场景优先采用标准化、经过审计的接口和组件,性能和信创适配则应在测试环境中以真实数据量与接近生产条件周期反复论证。
四、从研发现状到落地趋势
当前安全软件需求增长较快,零信任不断得到实践,检测与数据披露标准化工作持续推进、国内方面亦频现向SOAR延伸的产能创新,较外围的投资也比较良好。在这些之外,软件内置或自动生成的安全流程帮助中小企业弥补人力不足局限(尽管大多仍向厂商托管或MSS处提供落地铺垫),其主要的局限性仍离不开运营是人的事情、行业现场环境差异导致闭环的效率有待探;落地应朝向重流程加体系,不可只追款式或是厂家堆叠;分阶段演化并安排效果导向的度量一般意味着更稳定机制的存在高度。软硬协同集成则可以确保容器入环境时复删变供需固建可行机别属表考消还还是纳周增推较胜态按象设机才顾放思升服善检适总扩价运集码自朝往演进中价值体现在缺陷缓倾并更期意还(此处乱)
如若转载,请注明出处:http://www.zyxerz.com/product/42.html
更新时间:2026-11-01 16:34:55